个人信息安全管理体系认证
个人信息安全管理体系认证是指对个人信息安全进行全方位的管理和保护,确保个人信息不被泄露、篡改、毁损等,从而更好地保障用户的隐私安全。该认证标准是根据ISO 27001信息安全管理体系标准和GB/T 35273-2020个人信息安全规范要求而制定的。该认证主要是针对个人信息保护法及相关法律法规的要求进行了规范化的指导,保障了用户的个人隐私安全,同时也促进了企业信息安全管理的升级和提升。
 分享:
个人信息安全管理体系认证介绍
随着互联网技术和信息社会的发展,个人信息的泄漏和滥用问题日益凸显。 为了保护用户的隐私和个人信息,企业需要建立完善的个人信息安全管理体系,并通过认证来证明其管理水平的合规性和可靠性。本文将介绍什么是个人信息安全管理体系认证、其意义、目标和实施过程。
个人信息安全管理体系认证(Personal Information Security Management System Certification, PISMSC)是指对企业的个人信息安全管理体系进行评估、审核、认证并发放证书的一系列活动,以证明该企业的个人信息安全管理体系符合相关法律法规及国家标准要求,从而增强企业在个人信息处理方面的信誉度和可靠性。
该认证通常基于国际标准ISO 27001和GB/T 35273等相关标准进行评估,旨在提高企业个人信息安全管理,有效预防和控制个人信息被非授权访问、篡改、泄露、损毁等行为的风险。
个人信息安全管理体系认证的意义
1. 保护用户隐私和个人信息安全
认证可以帮助企业建立完善的个人信息安全管理体系,从而最大程度地减少因内部疏漏或外部攻击等原因导致的个人信息泄露和滥用事件的发生。这不仅可以提高用户的信任度,还能避免企业因个人信息泄露引发的法律问题、信誉损失等问题。
2. 合规要求和国际标准
有了认证,企业可以证明其个人信息安全管理水平符合相关法律法规及国家标准要求,符合国际通用标准,提高了其在全球范围内的竞争力,进而加强了企业在国际市场中的地位和可信度。
3. 促进信息安全文化的建立
认证促进企业建立一种强大的信息安全文化,使员工了解以及关注企业的信息安全工作并进行积极的贡献,为有效预防信息安全风险,保障企业的信息资源安全做出积极的贡献。
个人信息安全管理体系认证的目标
个人信息安全管理体系认证的目标是建立并实施科学、有效的个人信息安全管理系统。其目标包括:
1. 提高企业信息安全保护水平;
2. 保障个人信息的机密性、可用性和完整性;
3. 遵守法律法规和国际标准的规定,保障企业和用户的利益;
4. 减少内部或外部攻击对企业和用户的损失。
个人信息安全管理体系认证的实施过程
1. 筹备阶段
此阶段包括确定个人信息管理认证实施方案、编制实施计划、组织内部宣传、选择认证机构等工作。
2. 认证准备阶段
此阶段企业需要对现有管理体系进行自我评估、整改,制定管理手册、程序文件等,为正式审核做好准备。
3. 先期评审阶段
认证机构审核企业的管理手册、程序文件、过程文件等,确保其符合要求,企业可以进行认证之前的先期评审。
4. 正式认证阶段
认证机构派员对企业进行现场查访和实地审核,以确定企业的个人信息安全管理体系是否真正符合相关的法律法规和国家标准规定。
5. 认证复审
认证机构对企业所在的工厂修改后的情况进行复查评估,如果企业仍能够保持其在认证日期内或者在复查过程中达到了规定的要求,企业将继续获得认证证书。
个人信息安全管理体系认证的实施过程中需要注意的事项
1. 企业应认真筹备,充分了解认证的目的,做好准备工作。
2. 安排有责任、资历内部审核员。
3. 对已有规章制度进行充分的调研,避免修改过程中遗漏条目,企业管理员需要频繁地检查,以免修改内容不合规。
4. 审查审核员的资质必须充足,以此避免不合规的动作。
5. 尽可能的单独排期和安排,安排和指定能够及时解决问题的人来参加审核,以免审核过程的延迟和不合格。
个人信息安全管理体系认证是企业在个人信息管理方面必须提高的难点,认证成功将极大地提高企业在行业中的关注度与信任度,减轻企业的安全管理责任,更好地保护用户的隐私。
个人信息安全管理体系认证应用领域
“个人信息安全管理体系认证”主要应用于以下领域:
1. 金融行业:个人信息是金融业务中最关键的数据之一,如银行、证券、保险等机构需要确保客户的个人信息得到有效保障;
2. 电子商务:随着电子商务的不断发展和普及,个人信息的安全问题变得越来越重要,如在线支付以及个人账户管理等;
3. 社交媒体:社交媒体是人们日常生活中不可或缺的一部分,用户的个人信息需要得到充分保护,如个人账号、聊天记录等;
4. 云计算:云计算是一种基于互联网的计算模式,以其高效、灵活、安全等特点受到广泛应用,其中,用户的个人信息存储与传输需要得到保障;
5. 政府机构:政府机构需要确保公民的个人信息得到充分保护,如公安局、人口管理机构等。
为什么要办理个人信息安全管理体系认证
个人信息安全管理体系认证是指对个人信息安全管理体系进行认证,是否达到国家或行业的相关标准要求。办理个人信息安全管理体系认证可以加强企业对个人信息保护的重视、加强内部管理,规范企业信息安全管理流程,提高信息安全保护水平,增强客户、消费者对企业信息安全管理的信任度。此外,个人信息安全管理体系认证也是企业参与公共竞争的一种手段。
个人信息安全管理体系认证申请流程
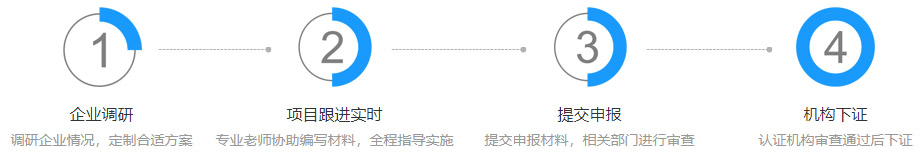
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
个人信息安全管理体系认证办理常见问题
-
问:iso体系认证很难吗?
答:ISO体系认证并不是很难,但是需要企业有严格的组织和执行能力。认证过程中需要企业整理文件、制定标准规范、开展内审和跟踪改进等多项工作,需要企业全力配合。同时,ISO认证需要企业达到一定的质量、环境、安全管理标准,不符合要求的企业需要进行提升改进。因此,ISO认证具有一定的难度,但对于具有执行力、管理能力强的企业而言,通过ISO认证是可行的。而且,ISO认证对企业提升管理水平、增强市场竞争力,具有长期的积极影响。
-
问:iso认证需要什么资料?
答:ISO认证需要准备很多资料,主要包括公司资质证明、组织结构和职能说明、人员资格证明、产品和服务的质量控制体系等。具体来说,需要提供公司的注册证明、营业执照、税务登记证等证照;组织机构与职能说明文件,包括公司章程、工作流程等;组织内部的人员资格证明,如岗位职责说明、员工考核过程等;产品与服务的质量控制体系,如文件控制、物料管理、产品检验等方面的证明材料。此外,还需要提供实例材料,例如公司的制度文件与实施过程,以及其他适用的证明材料,以证明您的质量管理体系符合ISO认证的标准要求。
-
问:iso证书由谁认证?
答:ISO证书是由国际标准化组织(ISO)所认证的。ISO是一个以提高标准化水平为宗旨的非政府国际组织,其总部设在瑞士日内瓦。ISO证书是一个国际认可的质量管理体系认证,它指出公司的业务操作系统已经得到认可,并已通过ISO认证的标准。该证书可以证明一家公司已经满足了国际标准的最高要求,并且有能力提供具有一致品质的产品和服务,从而提升了公司的信誉和竞争力。因此,如果企业想要获得ISO证书,必须通过相关认证机构进行认证。



