ISO27001管理认证
ISO27001管理认证是一种国际标准,用于回应信息技术安全管理方案的要求。该认证通常用于描述和掌握某个特定组织的信息技术安全和管理。ISO27001认证适用于任何类型和规模的组织,无论其操作范围是否跨国界。
 分享:
ISO27001管理认证介绍
ISO27001管理认证是一种认可性证书,用于检验并证明一家企业的信息技术安全系统是否符合国际标准所规定的要求。这个认证是由国际标准化组织(ISO)颁发的,并鼓励企业在未来的信息技术安全管理方案中遵循此标准。
这个认证的主要目的是确保企业在访问,使用和操作机密数据方面没有任何漏洞或安全风险。ISO27001认证还确保企业的安全系统能够及时识别和处理不当的安全漏洞,以保证客户和合作伙伴的利益。
该认证标准适用于任何类型和规模的组织,无论其操作范围是否跨国界。这里所谓的组织可能包括企业、政府机构、非盈利组织、小型企业等等。
该认证的申请程序相对来说较为复杂,需要许多细节性的文件和过程,这些文件和过程包括:风险评估、适当调查和规划、信息系统审计等。但是,一旦完成认证程序,企业通常能够从中获得许多具体的好处,这些好处包括:提升公众对企业安全技术的信心、加强对企业骇客和漏洞攻击的防范能力、提高企业的声誉、增加市场竞争力等等。
ISO27001管理认证是每个组织都应该考虑的将其信息技术安全和管理带入国际标准的措施。这个认证不能只仅是企业盈利的手段,而是一种防范风险、提高信息技术安全水平的方法。
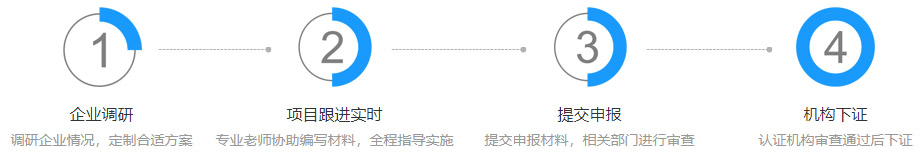
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso认证有什么好处?
答:ISO认证是全球范围内最常见的标准认证方式,它带给企业诸多的好处,例如提高企业管理水平、提高产品品质、强化交付能力、进一步拓展国际市场、提升企业品牌知名度等。具体地,ISO认证能够帮助企业实现内部管理流程优化,更好地管理人员、财务、信息等资源,提高组织协调性和工作效率;同时还能够帮助企业获得更多的客户信任以及增加国内外订单,因为ISO认证产生了一个统一的、可信赖的文化认可体系,让客户和供应商放心使用产品和服务。总之,ISO认证有着诸多优势,它可以帮助企业提升自身实力,开拓市场,促进可持续发展。
-
问:如何获得iso认证?
答:获得ISO认证需要完成ISO标准中所规定的所有要求,包括qualitymanagementsystem(质量管理系统)、environmentalmanagementsystem(环境管理系统)和informationsecuritymanagementsystem(信息安全管理系统)等。首先需要了解ISO标准中所要求的具体内容,并自我评估自身企业是否满足其中的标准。接下来需要建立一个符合ISO认证要求的体系,实施并完善相应的程序和文件,进行内部审查和纠正措施。在达到ISO标准要求后,需要选择合适的认证机构进行审核认证,并在经过审核后获得ISO认证证书。为了能够成功获得ISO认证,同时也需要制定并执行一个有效的维护计划,确保持续满足ISO认证要求。
-
问:iso认证如何做?
答:ISO认证是国际质量管理体系的一种认可,可提高企业的产品质量、服务质量和运营效率。如何做好ISO认证呢?首先,了解ISO标准及申请流程;其次,通过内部审核进行自检,发现问题并处理;然后,聘请认证机构进行外部审核,全面评估企业在各项标准上的表现;最后,及时修正不符合项,通过审核获得ISO认证证书。建议企业从顶层设计开始,落实质量方针、目标和计划,建立完整的质量管理体系,严格按标准操作,养成质量意识,保证持续改进。请注意,ISO认证不是一次性成果,而是企业持续提高质量和管理水平的过程,需要每年进行监督审查以保证认证的有效性。