
ISO27001管理体系认证
ISO27001管理体系认证是一种国际标准,为组织和公司提供信息安全管理方案的框架,以确保其信息安全并保护其数据资产。该认证是经过认证机构对公司的信息安全系统进行检查和审查后发放的。ISO27001认证旨在帮助公司更好地保护信息,降低风险并增强组织的可持续性。
 分享:
ISO27001管理体系认证介绍
ISO27001管理体系认证是一个国际标准,适用于各种规模的组织和企业。该认证是ISMS(信息安全管理系统)的标准,为组织和企业提供了一个框架,以确保其信息安全,并在保护其数据资产的同时降低风险。
该认证由ISO(国际标准化组织)和IEC(国际电工委员会)联合制定,旨在帮助组织建立一个自适应信息安全管理体系,以符合其业务需求和风险情况。ISO27001认证包括信息安全组织和安全管理的要求,如策略、流程、程序、技术和人力资源等方面的要求。
ISO27001认证的好处:
1. 降低数据资产的风险:ISO27001认证可以确保数据资产的安全,包括保护它们不被破坏、盗窃或损坏。这将大大降低企业面临的风险。
2. 增加组织的信任度:ISO27001认证是国际认可的标准,可以让组织扩大受众和客户群,并增加客户的信任度和忠诚度。
3. 提高员工的意识:ISO27001认证要求组织加强员工的信息安全培训,并提供信息安全意识教育,以便员工了解如何保护企业的数据资产和个人隐私。
4. 提高业务效率:ISO27001认证可以帮助企业提高业务效率,并降低业务中断的发生率。该认证确保数据资产的可靠性、可用性和完整性,从而增强企业的可持续性。
ISO27001认证的需求:
ISO27001认证要求组织制定和实施ISMS,以确保对信息和数据资产的安全保护,并在不断流动的外部威胁和内部威胁下不断改进其信息安全管理体系。以下是ISO27001认证的一些要求:
1. 制定策略:确保ISMS与组织和业务的目标相一致,并制定适当的信息安全政策和战略。
2. 风险评估:评估信息和数据资产的风险,并确定必要的安全措施和恢复计划。
3. 风险管理:确保风险安全威胁的识别、评估、管理和控制。
4. 安全意识培训:向组织的所有人员提供信息安全培训和意识教育,以增强其保护企业数据的能力。
5. 安全事件管理:建立合适的程序和措施,以便在发生安全事件时及时追踪、报告和处理。
6. 审计和改善:随着不断变化的环境和技术,随时检查,监督和改善ISMS和信息安全政策等方面的需求。
结论:
ISO27001认证是一种国际认可的信息安全体系认证,可帮助组织和企业保护其数据资产,并提高其可持续性和业务效率。ISO27001认证要求组织制定和实施ISMS,确保对信息和数据资产的安全保护,并在不断流动的外部威胁和内部威胁下不断改进其信息安全管理体系。该认证是组织和企业取得成功和可持续性的关键。
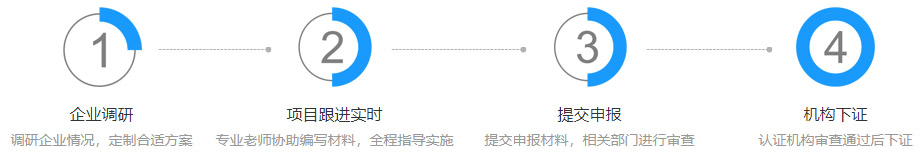
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:企业iso认证是啥?
答:企业ISO认证是指通过国际标准化组织ISO组织的认证机构对企业质量管理体系进行评估和认证,确认企业的产品和服务符合国际标准要求。ISO认证包括ISO9001质量管理体系认证、ISO14001环境管理体系认证等多个方面。ISO认证有利于提升企业的品牌形象和市场竞争力,增强企业的客户信任和产品质量保障。企业ISO认证需要实现一系列的要求,包括对企业内部管理体系的规范化、标准化、制度化等方面进行详细的要求,必须经过认真的准备和审核才能够通过认证。
-
问:iso的认证要求?
答:ISO(国际标准化组织)认证要求是指在某个特定的领域,符合ISO标准规范的企业会被授予相应的认证证书。该证书的颁发将有助于企业提高其产品或服务质量,获得更大的市场信任。ISO认证的要求包括了质量管理体系、环境管理体系、信息安全管理体系等方面的要求。ISO认证通常需要企业自行开展审核和完善其管理和运作体系,同时需要通过第三方审核确保其符合ISO标准规范,最终获得证书。有效的ISO认证将促进企业的可持续发展和持续成长,因为这些标准是全球公认的符合国际标准的管理方法,企业将能够获得更多客户的信任并满足国际市场的需求。
-
问:申请iso认证需要多久?
答:申请ISO认证需要的时间取决于多个因素,包括企业的规模、经验和ISO标准的类型等。申请过程中需要进行相关的文档记录、审核和审计等步骤,因此时间也取决于企业对这些步骤的准备和配合情况。一般而言,ISO认证的申请过程需要几个月至一年不等。企业可在开始申请前咨询ISO认证机构获得更准确的时间估算。企业在认真准备、严肃对待ISO认证申请过程的同时,也应注重持续进行内部审计和整改,确保持续符合ISO标准的要求。



