
ISO27001认证
ISO 27001是一种信息安全管理系统(ISMS)的国际标准,旨在确保组织的敏感信息得到保护。该标准指导的是通过一个不间断的信息安全管理系统来保证组织的敏感信息的保护。组织通过ISO 27001认证,可以证明其有建立一个信息安全管理系统来确保敏感信息保护的能力。
 分享:
ISO27001认证介绍
ISO 27001认证是一种信息安全管理系统(ISMS)的国际标准,其主要目的是确保组织的敏感信息得到保护。
ISO 27001标准的实行可以使组织获得以下几个方面的好处:
首先,信息安全风险评估体系的制定可以使组织能够明确自己面临的信息安全风险级别,进而采取必要措施将风险降至;
其次,信息安全管理制度的制定可以使组织建立一套适合自己特性的信息安全管理体系,从而确保自己的信息安全得到充分保护;
然后,可持续管理和不断改进的机制保证了信息安全管理制度的行之有效,确保组织长期内保持信息安全;
再,在全球范围内广泛接受的标准证明了组织的信息安全管理水平,自然会提升组织在很多方面的信誉度。
要得到ISO 27001认证,组织需要:
首先,设计和实施适合组织独特需求的信息安全管理系统;
其次,对实施的ISMS进行不断监测、评估和改进,以确保能够稳定运作;
再,需通过外部认证机构提供的审核取得认证资格。
ISO 27001认证并不是只要把标准实施一遍就可以获得的,而是要通过不断改进等持续不断的努力来保证ISMS的有效运作。值得注意的是,持续不断的信息安全培训和意识教育被认为是ISMS成功实施的重要组成部分。
总的来说,ISO 27001认证可以帮助组织保护其敏感信息,确保其长期能够稳定运作。此外,通过外部认证机构对信息安全管理系统进行认证也会提高组织的信誉和形象。但获得认证并不代表组织的信息安全问题已经解决,信息安全管理体系要经得起时间和验收的检验,这需要组织持续不断的努力。
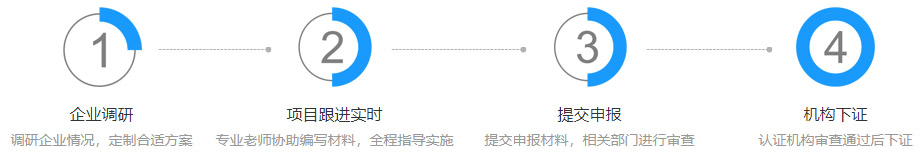
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso9001认证需要哪些材料?
答:ISO9001认证需要的材料包括:组织的质量手册、程序文件和记录,员工手册,质量方针和目标等文件;与组织相关的文件,如合同、规定、法规、客户要求和产品说明书;组织及其员工对质量管理体系的实施和运营的记录;员工培训记录,内部审核和管理评审记录等。除此之外,还需要准备许多相关的信息和数据,包括质量问题,客户投诉,产品缺陷,制定和执行纠正措施及预防措施等。这些文件和记录是ISO9001认证的重要依据,所以在准备申请认证前需要仔细审核和准备,以确保符合ISO9001的标准。
-
问:怎样认证iso9001?
答:ISO9001认证是一种国际标准,它涵盖了一系列内容,包括质量管理、流程控制、客户满意度等等,以确保企业在各个方面都符合标准要求,提高效率和质量。ISO9001认证需要企业进行一系列准备工作,包括了解标准要求、识别关键流程、建立质量管理体系等。企业可以进行自我评估,也可以通过第三方审核机构进行认证。在进行认证之前,企业需要准备相关文献、证明和记录,并进行内审和改善。认证过程包括初审、复审和认证审核等多个环节。通过ISO9001认证能有效提高企业的品牌形象和市场竞争力。
-
问:ISO好认证吗?
答:ISO认证是全球范围内公认的质量管理体系认证,是企业管理的国际标准。ISO认证在国际贸易中起到了重要的作用,因为它表明一个企业在质量、环境和安全等方面具有高水平的管理能力,可以提高企业的竞争力。ISO认证不是万能的,它并不能保证企业的产品或服务一定是最好的。企业需要根据自身的实际情况进行选择,决定是否进行ISO认证和选择何种认证。ISO认证只是一个工具,不能代替企业实际的质量治理和管理工作。企业应该把重点放在实际的管理和生产中,用实际行动证明其管理水平和产品质量。



