
ISO安全管理体系认证
ISO安全管理体系认证,简称ISO 27001认证,是一种国际标准,它确保企业在信息安全风险方面保持可控和可管理。ISO 27001认证旨在帮助企业识别和评估其信息安全风险,并确保采取必要的措施来降低风险,从而保护企业可靠的信息安全。
 分享:
ISO安全管理体系认证介绍
ISO 27001认证是一种全球通用的认证方式,被认为是企业信息安全领域内的标准。这项认证主要由技术专家和安全管理专家组成的评审小组进行审核,以确保企业信息系统的安全性,可靠性和完整性。ISO 27001认证不仅能帮助企业建立安全的信息管理体系,同时还能为企业提供一种有效的方式,以证明其信息系统安全性高,并且对客户资源的保护具有重要意义。
ISO 27001认证的证书是公司安全和可信度的重要标志。经过ISO 27001认证的公司意味着已经通过了一系列的严格测试和评估,从而证明它具有信息安全能力。在许多行业中,这种认证已经成为进行业务交易和合同签署的前提。这种认证证明企业已经实施了具体的技术和流程,以确保其信息系统的保密性、完整性和可用性。
ISO 27001认证的过程主要包括以下步骤:
1. 收集信息:定义和分类企业的信息资产和信息资源,并总结企业内部的安全威胁和风险。
2. 评估风险:评估安全威胁和风险,以确定企业需要开展的安全工作与方向。
3. 选择管理措施:根据评估的安全威胁和风险筛选出适应企业的信息保密流程,制定办法、制度和技术手段。
4. 编写管理文件:包含企业信息保密方案、制度、管理办法等内容。
5. 内审:审核企业内部是否符合信息安全管理体系标准要求。
6. 审核:由专业的审核机构对企业的信息安全保密体系进行现场检查和审批。
ISO 27001认证的一些重要优点:
1. 风险管理:无论是对内部风险还是外部风险,企业都有统一的风险管理机制和程序,保证企业的安全和可信度。
2. 提高安全意识:企业员工都会在培训过程中接受安全技术实战知识,并提升自身的安全风险意识。
3. 商业信誉:经过ISO 27001认证的企业具有更高的商业信誉,而且可以在管理方面更好的吸引和维护高价值客户。
总之,ISO 27001认证是企业信息安全管理和控制的有效保障和基础准则。尽管它需要一系列的工作和投资,但对于企业在信息安全保护方面具有非常积极的作用,能为企业带来长期的安全和可信度。
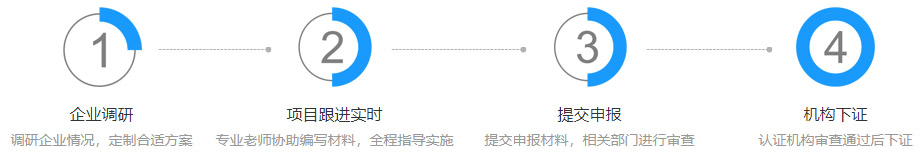
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:怎么查看产品iso认证?
答:若需查看产品ISO认证,可首先查询产品的相关文件和标签。一些符合ISO认证的产品会在包装上标有认证标记,还可查看与ISO认证相关的证书。此外,可登陆ISO网站,查询产品ISO认证的正式记录文件。给出的文件列表可能包含ISO审查者给出的关于该产品的认证报告,进一步确定其认证情况。请注意,ISO认证是在产品设计及生产的早期之间完成的,消费者可事先查询并了解所购买产品的认证信息。
-
问:iso14001认证需要?
答:ISO14001认证是企业推行环境管理的关键。这种认证需要企业按照一定的标准进行环境管理体系的搭建和运营,以满足国际标准。在获得ISO14001认证后,企业可以提升自身形象,增强顾客/客户对企业的认可度,同时也可以获得税收优惠、降低环境污染的成本等多项好处。此外,认证过程中企业需要制定环境目标,实行合理的环境管理方案,实现可持续发展,提升企业的社会责任感。综上所述,ISO14001认证对于企业来说是必要的,因为它意味着企业已经实行了环保和可持续经营的理念,同时安抚了消费者和政府的环保需求。
-
问:ISO体系认证几个类型?
答:ISO体系认证一般可分为以下几个类型,包括质量管理体系认证(ISO9001)、环境管理体系认证(ISO14001)、职业健康安全管理体系认证(ISO45001)等。质量管理体系认证主要关注产品或服务的质量,帮助组织提高客户满意度;环境管理体系认证则着重于企业环保意识和环境保护,可提高企业竞争力和形象;职业健康安全管理体系认证则注重员工健康与安全,有利于降低劳动事故和劳动纠纷率。企业可根据自身的业务和需求进行选择,最终实现从市场和社会的角度和企业自身的利益出发得到双方共同认同的目标。



