ISO安全认证体系
ISO安全认证体系是指国际标准化组织(ISO)下的用于管理企业安全信息的一系列标准和规定。ISO安全认证体系是目前全球应用、影响深远的企业信息安全管理标准之一。它能够帮助企业建立完善的信息安全管理体系,保护企业的核心业务及关键信息不被恶意攻击和泄露。
 分享:
ISO安全认证体系介绍
作为一家企业,安全是重要的要素之一,因此企业需要为自身的信息安全状况建立完善的管理体系,保护企业的财产、用户数据、商业合作伙伴及员工的隐私。ISO安全认证体系为企业提供了一个标准的框架,通过该框架,企业可以评估自身的安全水平、确定自身安全现状并制定更合理的安全策略。
ISO安全认证体系主要包括以下四个标准:
1. ISO 27001信息安全管理体系标准:ISO 27001是一项通用标准,在这个标准下,企业需要建立信息安全管理体系,确保企业信息资产受到保护,包含预防信息泄露、保证信息的完整性、保护信息的保密性等。
2. ISO 27002信息安全管理实践标准:ISO 27002是ISO 27001的实践指南,该标准对企业采取的信息安全措施进行详细说明,指导企业人员必须采取哪些措施来使得企业信息更加安全可靠。
3. ISO 27005信息安全风险管理标准:ISO 27005帮助企业评估自身在信息安全管理方面的风险,提供了一个全面的、结构化的方法来评估可能面临的威胁,从而可以制定合理的决策解决问题。
4. ISO 27006信息安全检验机构认证标准:ISO 27006指导信息安全检验机构的角色和任务,确保这些机构为企业的安全提供标准化服务。
ISO安全认证体系可以帮助企业建立完善的信息安全管理体系、减少信息安全事故发生的机会和影响范围,同时有助于加强企业与利益者间的信任度和情感关系。企业如果能够获得ISO 27001认证,将能够向外界证明自身具备高水平的安全保障能力,提高自身商誉及回馈客户。
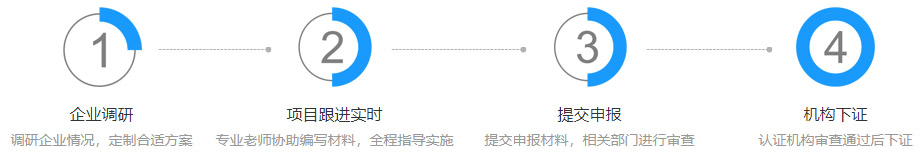
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:怎样认证iso9001?
答:ISO9001认证是一种国际标准,它涵盖了一系列内容,包括质量管理、流程控制、客户满意度等等,以确保企业在各个方面都符合标准要求,提高效率和质量。ISO9001认证需要企业进行一系列准备工作,包括了解标准要求、识别关键流程、建立质量管理体系等。企业可以进行自我评估,也可以通过第三方审核机构进行认证。在进行认证之前,企业需要准备相关文献、证明和记录,并进行内审和改善。认证过程包括初审、复审和认证审核等多个环节。通过ISO9001认证能有效提高企业的品牌形象和市场竞争力。
-
问:怎样申请iso认证?
答:申请ISO认证需要遵循以下步骤:1、确定需要申请何种ISO认证;2、了解该认证的标准要求;3、评估企业内部控制体系与ISO认证标准要求的差距;4、实施改进计划,使企业达到ISO认证标准要求;5、选择认证机构,评估申请材料;6、进行现场审核、实地考察,了解企业控制体系的实际运作情况;7、提交审核报告;8、对审核结果进行沟通,确定符合标准要求的企业获得认证;9、企业正式获得ISO认证并持续执行内部控制体系。除此之外,企业还需要充分准备申请所需文件资料、了解ISO认证标准的最新动态、制定内部培训计划等。
-
问:iso质量认证如何办理?
答:ISO质量认证是指由国际标准化组织颁发的质量管理体系认证证书。想要办理ISO质量认证,首先要了解ISO标准的要求,并根据自己的企业能力进行评估,确定适合的ISO标准,然后编制并实施符合要求的质量管理体系,进行内部审核和纠正措施,最后由认证机构进行审核并颁发认证证书。具体办理过程可参考以下步骤:1)初步评估;2)编制相关文件;3)内部审核,发现问题并纠正;4)审核机构认证,并颁发证书。办理ISO质量认证需要耗费时间和费用,并需要企业全员配合参与,但具有提高企业管理和产品质量的重要意义和价值,是企业发展的必要条件。



