
ISO27000认证
ISO27000认证是指对一个组织的信息安全管理体系进行评价,并在其符合国际标准ISO/IEC27001之后颁发证书的一项认证活动。
 分享:
ISO27000认证介绍
在当今信息化时代,信息安全已成为一个至关重要的话题。企业、政府机构和个人信息存储在计算机系统、网络和移动设备中,因此,保护这些信息免受未授权访问、使用、公开或修改的攻击已成为企业安全的首要任务。
ISO27000认证是保证信息安全的国际标准,ISO27000认证是由国际标准化组织(ISO)制定的全球信息安全标准,设计用于检查组织的信息安全风险管理和安全控制实践,以确保数据、客户和公司资产的保护。通过实现ISO27000认证,企业可以保证客户和利益相关方的数据和资产安全,提高其信誉度,降低安全风险,实现企业和客户的共同利益。
ISO27000认证中重要的是ISO/IEC 27001,它是对组织信息安全管理体系进行评价的标准。符合ISO/IEC 27001标准的企业可以证明自身信息系统保护级别达到国际标准水平,能够有效预防信息系统遭到黑客攻击、病毒侵袭、数据泄漏等安全问题。
ISO/IEC 27001的认证理念主要有两个方面:一是以风险为基础的管理方法,二是按逻辑进行层次划分的管理方法。首先,组织需要对自身的信息安全风险进行评估,然后根据评估结果制定相应的信息安全控制措施。在这个过程中,需要充分考虑管理、技术和行政控制方面的因素。然后,企业需要按照ISO/IEC27001的标准进行区分和层次划分,确定各个层次的管理要求,以达到信息安全管理流程的标准化。
ISO27000认证具有较高的技术含量和管理难度,认证机构要求评估企业的信息安全管理体系和服务水平,涉及到企业的信息系统、人员、管理流程等方面,评估时间较长,可能需要数月甚至一年。此外,ISO27000认证的费用也较高,除了认证机构费用外还需涵盖企业自身安全措施的成本。
再,ISO27000认证是保证客户和利益相关方数据、资产安全的一项重要标准。在当前信息化时代,保护数据安全已成为企业的首要任务之一,ISO27000认证是保障企业信息安全不可缺少的一部分。只有通过ISO27000认证,企业才能真正地提升自己在信息安全方面的实力,巩固其市场优势和客户信任,实现可持续发展。
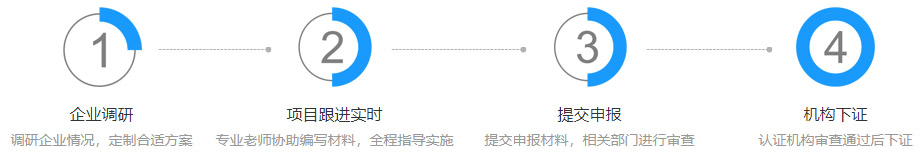
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso认证需要做吗?
答:ISO认证是一种国际公认的质量管理体系认证,可以提升企业的竞争力和产品质量。是否需要进行ISO认证取决于企业的实际情况和要求。如果企业希望进一步提高管理水平、增强客户信任和促进国际贸易,那么ISO认证就是一个不错的选择。但是,这并不意味着每个企业都需要进行ISO认证,因为认证存在一定的成本和改善要求。企业应该根据自身实际情况和需求,选择是否进行ISO认证。
-
问:iso认证是哪里颁发?
答:ISO认证是由国际标准化组织(ISO)颁发的,这是一家非政府性且独立的国际标准制定组织。其目的是为了促进各国之间的贸易和合作,并让全球的产品、服务和流程能够拥有统一的标准。ISO认证标准覆盖了各个领域,包括环境管理、质量管理、信息安全管理等。ISO认证意味着工作或产品符合国际标准要求,并得到全球普遍认可。被认证的企业、组织或产品可以通过向顾客、投资者和政府展示自己已经通过ISO认证,证明其在质量、安全等方面的优秀表现,并赢得更多信任与信誉。
-
问:iso质量认证要求标准?
答:ISO质量认证是国际标准化组织发布的一系列质量管理体系标准,主要用于帮助组织确立可持续的发展战略和优化质量管理流程。ISO质量认证要求标准涵盖了质量管理体系的设计、实施、监督和改进等方面。其中包括了公司质量政策与目标的设定、制定文件记录流程、内部审核、管理负责人的承诺和员工教育等各个环节。只要按照ISO质量认证要求标准执行,就可以让组织拥有标准化和规范化的质量管理流程,提高产品或服务的品质,增强组织的信誉度和市场竞争力,同时也有助于不断完善和企业自身的稳步发展。



