ISO27001体系认证
ISO27001是国际标准化组织(ISO)发布的信息安全管理体系标准,目的是确保组织的信息系统,包括人员、流程和IT设备,都得到合适的保护和监督。ISO27001体系认证是对一个组织实施的信息安全管理体系进行验证的过程,以确保其符合ISO27001标准的要求。获得ISO27001认证的组织能够有效地管理其信息资产,减少信息系统的安全风险,并证明其对信息安全的高度重视。
 分享:
ISO27001体系认证介绍
ISO27001体系认证是目前全球信息安全领域普及的认证方式之一。该认证标准由国际标准化组织(ISO)制定并发布,旨在为企业提供一个全面有效的信息安全管理体系框架,帮助企业构筑信息安全与风险管理体系,确保信息安全风险得到充分控制和管理。
一个有效的信息安全管理体系可以使企业在日常运营过程中更好地保护信息资产,避免信息泄露或损失等情况,为客户提供更加可信的服务。通过ISO27001体系认证,企业能够更好地规划、实施和监测自身的信息安全管理体系,进一步提高业务运营水平和客户满意度。
ISO27001体系认证包含以下几个步骤:
1、制定信息安全管理体系文件,包括信息安全政策、信息安全手册等。
2、认真实施信息安全管理体系文件,推广ISO27001体系认证标准。
3、对信息安全管理体系进行内部审核和管理评审。
4、聘请专业的第三方审核机构进行审核,并评估符合认证要求的企业。
5、评估结果合格后颁发ISO27001认证证书。
通过ISO27001认证,企业能够有效地管理其信息资产,减少信息系统的安全风险,并证明其对信息安全的高度重视。ISO27001认证证书具有全球认可性,在国际贸易和业务交流中受到广泛的认可和信任,并为企业提供了可靠的保障。
总之,ISO27001体系认证是世界上广泛接受和应用的信息安全管理标准。获得该认证的企业可以更好地保护其信息系统和资产,提高客户满意度和市场竞争力。对企业而言,ISO27001认证不仅是一项技术投资,更是一份对用户和利益相关者的承诺。
申请流程
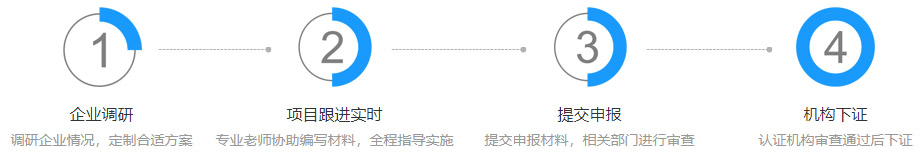
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso标准有哪些认证?
答:ISO标准有许多种认证,包括ISO9001质量管理系统、ISO14001环境管理系统、ISO27001信息安全管理系统、ISO45001职业健康安全管理系统等等。这些认证是国际标准化组织制定的全球通用标准,使企业在全球范围内建立了一种统一、标准的管理体系,有助于提高企业的竞争力和市场信誉度。而获得ISO认证也需要经过一系列的审核和评估,包括内部审查和外部认证,确保企业的管理水平和业务流程符合国际标准化组织的要求。
-
问:iso认证怎么获得?
答:ISO认证是一种国际通用的质量管理体系认证,可以证明组织已具备有效的质量管理体系。想要获得ISO认证,一般需要如下步骤:首先需了解相应的标准要求(如ISO9001质量管理体系标准),并制定符合标准的质量管理体系;然后进行内部审核,确定需改进的地方;接着进行外部审核,由认证机构对质量管理体系进行评估;最后,认证机构进行认证决定,如符合标准要求,会颁发ISO认证证书。而获得ISO认证需要企业在质量管理体系的建设过程中长期投入和不断改进,需要具备扎实的专业知识和实践经验。
-
问:什么企业适合iso认证?
答:适合ISO认证的企业是那些有一定规模,并关注质量管理的企业。ISO认证可以帮助企业提升产品质量,降低生产成本,增强客户信心并提升企业形象。不论企业规模大小,都可以通过ISO认证获得显著的优势,从而提高市场竞争力。具体来讲,一些高风险行业,如医疗、食品等,需要遵循一定的质量保障标准,此类企业特别适合ISO认证。同时,通过认证,企业也能够着重关注员工培训和发展,提升业务流程和团队协作,这些方面也可令企业受益。总的来说,几乎任何企业都可以从ISO认证中获得益处,不仅仅是关注质量管理的企业。



