
ISO27001信息安全体系认证
ISO 27001信息安全体系认证是指对企业或组织内部的信息系统进行审查和认证,以确保其符合国际标准ISO 27001的要求。该标准包括信息安全管理制度、网络安全、数据保护和灾备等方面的要求。ISO 27001认证是企业或组织展示信息安全保障能力的重要标志。
 分享:
ISO27001信息安全体系认证介绍
ISO 27001是信息安全管理体系的国际标准,它规定了企业或组织在保护其信息资产方面的优选实践。ISO 27001信息安全体系认证是指对企业或组织的信息安全管理体系进行审核,以确认其是否符合ISO 27001的要求。它是ISO 27001标准的一个重要组成部分。
ISO 27001要求企业或组织确定、实施、维护和持续改进其信息安全管理体系。这意味着企业或组织必须采用一套系统的方法来管理其信息安全风险,并确保信息安全政策、流程和实践得以持续执行。
ISO 27001要求企业或组织确定其信息资产并对其进行分类和评估。信息资产可以是任何形式的信息,包括数字文件、纸质文件、通信记录、存储介质和设备等。对信息资产进行分类和评估可以帮助企业或组织确定其信息资产的价值和安全需求,并制定相应的保护方案。
ISO 27001要求企业或组织采取一系列技术和管理措施来保护其信息资产。这包括网络安全、身份验证、访问控制、加密、备份和恢复等方面的措施。企业或组织必须通过控制措施来降低其信息安全风险,并确保这些措施的有效性得以持续评估和改进。
ISO 27001要求企业或组织制定危机管理计划,以应对因安全漏洞或其他事件引起的安全事故。危机管理计划需要包括灾后恢复、业务持续性和紧急响应等方面的内容。这可以帮助企业或组织在安全事故发生时能够及时应对,并限度地减少损失。
总之,ISO 27001信息安全体系认证是企业或组织信息安全管理的证明。这是一项通过审查和认证来确保企业或组织信息安全管理体系符合ISO 27001标准的过程。取得ISO 27001认证可以证明企业或组织已经实施了一套全面的信息安全管理体系,可以为客户、供应商和股东提供安全保障的保证。
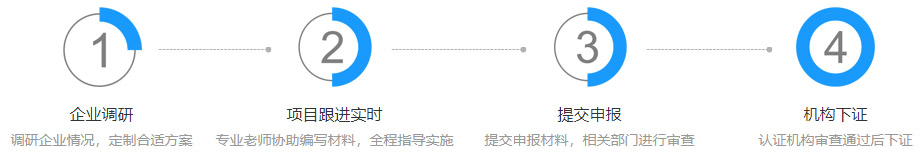
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso认证主要检查什么?
答:ISO认证主要是对组织的管理体系进行评估和认证,其检查的主要内容包括组织的品质、环境、职业健康安全等方面的管理能力。检查的范围主要包括管理制度、组织架构、工作流程、资源管理、服务过程、客户满意度、内部审计、持续改进等方面。其中,组织的管理制度需符合ISO标准要求,包括制度的内容、制定与执行过程、风险分析与管理、文件控制等方面。组织的内部流程与服务过程需要符合ISO标准的要求,保障服务质量、实现持续改进。同时,组织需要开展内部审核、持续改进等活动,保障质量管理体系的实施和有效性。
-
问:iso认证包括哪些内容?
答:ISO认证包括质量管理、环境管理和信息安全管理三方面的内容。ISO9001标准为质量管理提供指导,它要求企业建立质量管理体系,以提高产品和服务的质量,并满足客户的期望与要求。ISO14001标准主要用于环境管理,它要求企业制定合适的环境管理体系,以实现可持续发展,并减少对环境的不良影响。ISO27001标准则是信息安全管理的标准,它强调企业必须采用综合的信息安全管理系统来防范信息泄露和避免信息安全风险。通过ISO认证,企业能够获得国际认可,并提高其品牌价值和竞争力。
-
问:iso认证有什么功能?
答:ISO认证是一个专业的质量管理体系认证,旨在证明一个组织的产品和服务符合国际标准、满足客户需求并持续改进。具有以下优点:1.增强市场竞争力,提高信誉度和业务机会;2.推动质量意识和员工意识,提高组织效率;3.降低生产成本,提高产品质量和服务水平;4.为组织制定完善的质量管理体系提供了系统性思路;5.让客户、合作伙伴和利益相关者对该组织的质量治理能力有了更好的认同和信任。这些功能提高了组织效率、创造了更好的声誉和商业机会,并使其在严苛的市场竞争中处于领先地位。



