ISO27001质量体系认证
随着信息时代的飞速发展,信息安全问题越来越成为企业和个人必须面对的难题。为使企业能够更好地保护信息的安全,提高企业的信息安全管理水平,国际标准化组织制定了一项信息安全管理的标准——ISO/IEC 27001。该标准要求企业建立一个完整的信息安全管理体系,并对体系进行评估和审核,进而获得ISO27001质量体系认证。
 分享:
ISO27001质量体系认证介绍
ISO27001是国际标准化组织中制定的信息安全管理标准,也是目前全球受欢迎的信息安全管理标准之一。ISO27001标准所要求的管理体系是一个从制定信息安全政策和方针,到确定安全目标和安全任务,再到实施信息安全管理措施、监督信息安全管理体系整体运行和维护等环节的完整体系。
在企业中,ISO27001质量体系认证不仅能为公司提升信息安全管理的水平,提高企业的信誉和声誉,也能有效避免因信息泄露所导致的严重后果。ISO27001标准体系的主要内容包括:经营管控、公司战略与风险管理、人员和资源管理、安全事件管理、信息安全合规性和法规、合作伙伴与供应商管理、信息安全审计等几个方面。
在ISO27001标准体系建设的过程中,企业必须制定详细的信息安全管理方案,并严格执行,确保信息安全管理体系能够有效地运行和维护,避免信息泄露、恶意攻击和数据破坏等风险。同时,企业还需将信息安全管理纳入公司战略规划,将信息安全管理贯穿于企业全过程的管理中,从管理层到一线员工的每个环节都要做好信息安全工作。这也是ISO27001质量体系认证可以帮助企业完善管理体系,提高企业信息安全能力的原因之一。
要想通过ISO27001质量体系认证,企业需要依据标准要求设计并实施信息安全管理体系,并保证其有效、完整和可持续的运营和维护。整个认证过程包括多个阶段,包括初审、再审、认证和监审等。要想获得ISO27001质量体系认证,企业需要达到以下要求:
1. 建立一个完整的信息安全管理体系,确保其与企业的业务目标和策略相一致;
2. 制定和执行具体的信息安全管理措施,包括:安全策略、安全人员招聘、培训和管理、物理安全、安全技术、事件管理等方面的措施;
3. 根据标准要求,进行内部审核和外部审核,随时监测、评估和改进企业的信息安全管理体系。
总之,ISO27001质量体系认证对企业信息安全管理体系的规范化、标准化和常态化建设提出了高要求,可以有效协助企业提升信息安全管理能力,提高企业的可信度和竞争力。
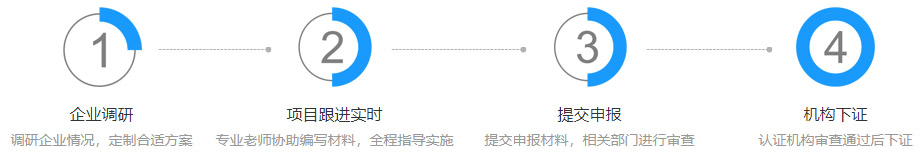
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:如何办理iso认证?
答:想要办理ISO认证,首先需要了解具体的认证标准和手续。ISO认证公司通常会提供ISO9001质量管理认证、ISO14001环境管理认证、ISO45001职业健康安全管理认证等,每种认证的要求和流程都有所不同。办理ISO认证的步骤大致分为:认证准备、文件编制、内部审核、认证审核、颁证发布等几个环节,需要咨询ISO认证机构的专业人士进行指导。同时,应该根据公司的实际需求和情况选择适合的认证类型,注重摸清每个环节的细节,及时纠正问题,才能更顺利地通过认证审核。
-
问:iso9001怎样认证?
答:ISO9001认证过程大致分为以下几步:1.确定认证机构2.编写质量手册3.编写程序文件4.编写标准工作指导书5.实施文件体系并推行6.内部审核7.纠正和预防措施8.评审报告9.考评组评议10.认证委员会审核11.授权需要注意的是,ISO9001认证不是一项一劳永逸的工作,企业需要持续完善和改进质量管理体系,经常进行内部审核,在认证机构指派的时间内进行再认证,才能保证取得长期有效的认证证书。
-
问:做iso9001认证多少钱?
答:ISO9001认证的价格因各种因素而异,如公司类型、规模和行业等。一般来说,中小企业的ISO9001认证费用在10,000至30,000元之间。但大型企业认证费用则更高。此外,还有其他费用,如咨询服务、文件编制以及审核等费用。为节约成本,企业可以自行编制质量管理体系文件,但需要投入更多的时间和精力。总的来说,ISO9001认证的成本是值得的,因为它不仅可以提高产品质量,还能增强企业的信誉度,使企业更加规范、高效。