申请ISO认证
ISO认证是全球公认的质量管理体系认证,通过这个认证,企业可以有效提高自身的质量管理能力,并且在国际市场上获得更多的信任和竞争力。对于企业而言,申请ISO认证是一个非常重要的环节,也是企业能够实现可持续发展的重要保障。
 分享:
申请ISO认证介绍
ISO认证,全称为国际标准化组织认证,是全球公认的质量管理体系认证。ISO认证一般包括ISO9001质量管理体系认证、ISO14001环境管理体系认证、OHSAS18001职业健康安全管理体系认证、ISO27001信息安全管理体系认证等一系列认证。
ISO认证对企业的好处是十分显著的,企业可以通过ISO认证提高自身的质量管理水平,提高生产效率,降低成本,并能够在国际市场上获得更多的信任和竞争力。特别是对于一些需要进入国际市场的企业来说,ISO认证更是成为必不可少的一环。因为只有获得ISO认证,才能够真正打开国际市场,让产品和企业享有更多的机会和发展空间。
但是,申请ISO认证不是一件简单的事情。 ISO认证需要企业先将质量管理体系、环境管理体系、职业健康安全管理体系、信息安全管理体系等方面进行规范和完善,然后在得到认证机构的评估和认证后,才能够得到ISO认证。这个过程需要企业花费大量的人力、物力、财力及时间精力。
对于企业来说,申请ISO认证并不是一项走过场的操作。企业在申请ISO认证时,需要将自身的实际情况与ISO标准进行相互匹配。企业需要对各项规章制度进行完善和改进,达到ISO认证的标准,这也是企业成长和发展必须经历的过程。在实际操作中,企业需要提前准备ISO认证所需要的所有文件材料,包括质量手册、质量程序手册、操作说明书、记录表等,以及各项职责分工和流程控制等。而且,企业还需要成立内部审核小组,对整个流程进行检查,并且不断地完善和改进,以达到提高质量、降低成本的目的。
总之,企业申请ISO认证是一项非常重要的任务,它有着影响力和示范效应。通过ISO认证,企业可以提高自身的质量管理水平,降低成本,提高效率,同时也可以获得更多的信任和市场机会。因此,企业需要对ISO认证有着清晰的认识和理解,并且在申请ISO认证时全面规划,合理分配资源,有效完成ISO认证的申请工作,以实现企业可持续发展的目标。
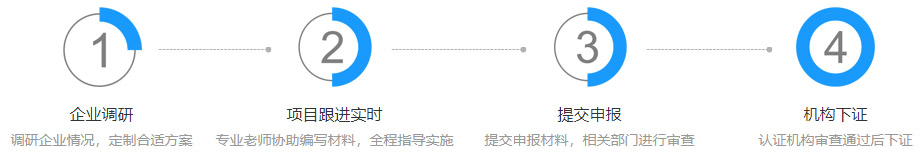
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso27001认证要求?
答:ISO27001是信息安全管理体系国际标准,被广泛应用于企业信息安全保护。要进行ISO27001认证,需要通过一系列的审查和评估,确保企业的信息安全管理体系符合标准要求。其中包括制定和实施相应的安全政策、措施和程序,识别和评估风险,以及持续监控和改进信息安全措施等。此外还需建立反馈机制,及时掌握安全事件情况,对发现的异常及时进行处理和报告。最终,通过ISO27001认证,企业能够获得国际上权威的信息安全管理认证,并加强数据安全保护,为企业可持续稳健发展提供有力支持。
-
问:iso认证怎么审核?
答:ISO认证的审核主要分为两个阶段,即初审和复审。初审是指审核机构对组织提出的文件和企业的相关信息进行审核和确认,包括企业的质量、环境和安全管理体系等方面。若初审合格,则进行复审。复审则是对企业现状的审核,包括管理体系的实施和有效性等。审核的过程一般需要经过准备、审核和总结三个阶段,其中审核的方式可以采用多种手段,如现场检查、文件审查、访问性能验证等。审核机构将核查结果编制报告,报告由审核师和组织代表共同确认。只有全部审核合格后,企业才能获得ISO认证证书。
-
问:iso认证需要做吗?
答:ISO认证是一种国际公认的质量管理体系认证,可以提升企业的竞争力和产品质量。是否需要进行ISO认证取决于企业的实际情况和要求。如果企业希望进一步提高管理水平、增强客户信任和促进国际贸易,那么ISO认证就是一个不错的选择。但是,这并不意味着每个企业都需要进行ISO认证,因为认证存在一定的成本和改善要求。企业应该根据自身实际情况和需求,选择是否进行ISO认证。



