ISO27799认证
ISO27799认证是指符合国际标准化组织(ISO)制定的ISO27799标准的医疗保健信息安全管理系统的认证。ISO27799标准制定于2008年,旨在规范医疗保健机构的信息安全管理,保护医疗保健信息不受未经授权的访问、修改、泄露、破坏等威胁。通过ISO27799认证,医疗保健机构可以提高信息安全保障水平,降低信息安全风险,提高客户信任度,提升品牌形象和竞争力。
 分享:
ISO27799认证介绍
ISO27799是指《医疗保健信息安全管理系统指南》。该标准基于ISO27001制定,专门适用于医疗保健机构的信息安全管理。医疗保健信息管理的重要性越来越受到关注,正因为如此,ISO27799标准被制定出来,以规范医疗保健机构的信息安全管理,保障医疗保健信息的安全性与保密性,防范信息被未经授权的访问、修改、泄露、破坏等威胁。
ISO27799认证对于医疗保健机构而言,是一个权威的标准化认证证书。ISO27799认证标志着医疗保健机构的医疗保健信息安全管理符合全球公认的标准,能够有效遵循信息安全管理相关法律法规要求,保护患者和客户的隐私数据,为医疗保健机构获取更多的信任和支持。
ISO27799认证的主要内容包括安全政策、组织、资源管理、物理环境安全、人员安全、通信和操作管理、访问控制、应急管理等八个方面。ISO27799认证的整个实施过程通常包括三个部分:方案制定、内部审核和第三方审核。在实施过程中,需要制定安全管理方案、建设信息系统、教育培训人员、内部审核和完善安全管理制度,以确保整个医疗保健信息安全管理体系的可持续性和有效性。
医疗保健机构通过ISO27799认证,能够帮助其降低信息安全风险,有效提高信息安全保障水平,树立良好的信息安全管理形象,增强医疗保健机构客户的信任度,提高医疗保健机构的品牌形象和竞争力。尤其对于个人个人医疗信息服务和医疗云服务机构而言,ISO27799认证更显得尤为重要,因为它们直接面向消费者,需要保障消费者的隐私数据安全。
ISO27799在国际范围内被广泛认可,已成为标准化的医疗信息安全管理规范,许多国家也已将ISO27799作为医疗保健信息安全管理的法定标准。对于医疗保健机构而言,实施ISO27799认证有助于提高其在信息安全方面的管理水平,增强其信息安全保护能力,为患者和客户提供更加安全、可靠的服务。
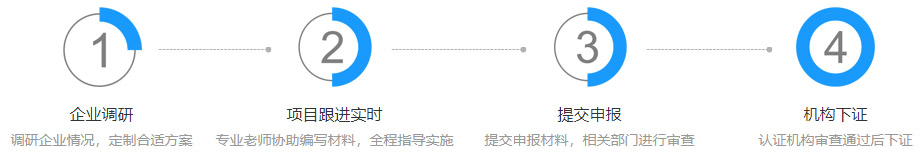
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso认证每年交钱吗?
答:ISO认证需要每年缴纳相关费用以维持其有效性。这些费用包括审计、证书更新和维护等。确保注册机构的资质和可信度,以及确保标准的连续适用性,是这些费用的主要目的。ISO认证是逐年续签进行的,所以公司需要每年缴纳一定费用以维护认证有效性。认证费用根据公司规模、地理位置和所需认证的标准而有所不同。因此,若想保持ISO认证有效性,缴纳认证费用是必须的。
-
问:iso体系认证很难吗?
答:ISO体系认证并不是很难,但是需要企业有严格的组织和执行能力。认证过程中需要企业整理文件、制定标准规范、开展内审和跟踪改进等多项工作,需要企业全力配合。同时,ISO认证需要企业达到一定的质量、环境、安全管理标准,不符合要求的企业需要进行提升改进。因此,ISO认证具有一定的难度,但对于具有执行力、管理能力强的企业而言,通过ISO认证是可行的。而且,ISO认证对企业提升管理水平、增强市场竞争力,具有长期的积极影响。
-
问:iso认证体系哪里做?
答:ISO认证是一种国际通用的质量管理体系认证,它可以证明企业的产品和服务符合严格的国际标准。要想获得ISO认证,需要通过专业认证机构进行审核和认证。目前,业内知名的ISO认证机构有DNVGL、SGS、TUV等。如果您想要进行ISO认证,请选择正规的认证机构进行认证。一般而言,具体的认证流程包括申请、准备、审核、改进等环节。此外,不同的ISO认证类别也有不同的认证要求和审核标准,需要根据自身企业情况进行选择。