ISO27001认证流程
ISO27001认证流程是指一套证明组织信息安全管理体系(ISMS)符合ISO 27001标准要求的程序,也是保障企业信息安全与业务稳定的一项重要步骤。这种认证流程成为了如今信息安全领域受信任、流行的认证之一,同时也是企业展示其信息安全能力和信誉的重要途径。
 分享:
ISO27001认证流程介绍
第一步:初步审查
本阶段主要由认证机构进行,企业可以向认证机构申请ISO27001认证的初步审查。初步审查包括对企业的交单材料和组织架构进行评审,如果这些评审结果表现出组织已达到ISO 27001标准的基本要求,就有资格进入第二步骤。
第二步:现场审核
在本阶段,需要由认证机构指派审核员到企业现场进行实地审核,确保企业整个信息安全体系的安全性、完整性和持久性,并深入细节审查ISMS的现实运作情况,并提出建议,以使组织符合ISO 27001标准的要求。如果审核员认为组织符合ISO 27001标准的要求,就可以进入下一步骤。
第三步:发放证书
在经过前两步骤的评审之后,如果审核员和认证机构认为组织符合ISO 27001标准的要求,认证机构将向组织发放ISO 27001认证证书。企业可随时在认证机构网站上查询其认证状态以及认证详细信息。ISO 27001认证证书的持有者可以使用认证机构的认证标识进行宣传,以证明组织在信息安全管理方面取得了显著的成果。
第四步:保持认证
在ISO 27001认证证书发放后,组织需要接受定期的监督审核,以确保其信息安全管理体系(ISMS)始终符合ISO 27001标准的要求。这些审查通常每年进行一次,其中包含月度或季度内部审核以及每年一次的现场审核。如果ISO 27001认证证书的持有者无法在监督审核中通过评审,那么其将需要再次通过完整的ISO 27001认证流程。
在实现ISO 27001的认证过程中,企业需要细致认真地准备,并进行全面、系统地的ISMS设计与执行。持续改进、持续更新管理方法,也是企业在取得ISO 27001认证之后,持续保持认证合规性的关键。 组织应当逐步推进和完善ISMS的运作维护、开发和改进,建立一个信息安全文化,让每个员工都有信息安全意识,从而不断提升企业的信息安全能力与反应能力。
申请流程
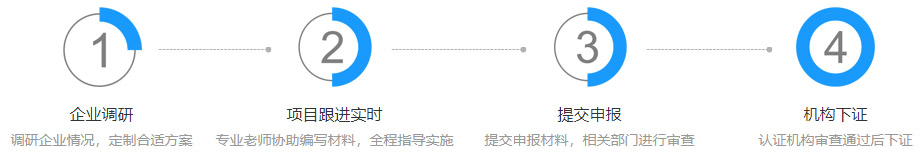
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:公司需要iso认证吗?
答:是的,获得ISO认证对公司来说非常重要。ISO认证是一种国际标准,代表着一家公司拥有高质量的管理体系,能够提供可靠、可持续的产品或服务,并有能力满足客户和合法要求。通过ISO认证,公司能够提高客户信任度和品牌形象,增强市场竞争力,同时还可以优化内部流程、提高效率和降低成本。此外,一些行业的市场甚至需要ISO认证才能进入,因此获得ISO认证对公司来说非常重要。
-
问:iso认证有哪些分类?
答:ISO认证是市场认可度最高的标准之一,其认证种类包括质量管理、环境管理、食品安全管理和信息安全管理等。ISO9001是质量管理体系认证的代表,主要涵盖产品或服务的质量管理和改进流程,为企业提供了更多规范化的生产管理方式。ISO14001认证是环境管理体系认证,帮助企业建立环境保护意识,降低企业对环境的影响。ISO22000则主要针对食品安全管理,要求企业所有环节均合规运营,以确保产品符合食品安全标准。最后,ISO27001是信息安全管理体系认证,帮助企业有效防止和减少安全风险,保护客户和企业的重要信息。
-
问:iso9001认证要多久?
答:ISO9001认证的时间通常取决于一系列因素,例如企业规模、现有流程和体系,以及认证机构的工作效率。一般来说,认证的过程会持续数个月,甚至一年以上。对于新的、小型企业,通常需要更长时间来建立并完善体系,以满足认证的要求。此外,认证过程还有许多步骤,包括准备、内部审核、审核调查和审核纠正措施等。因此,要在认证前充分准备和规划,并与认证机构密切合作,以尽可能缩短认证时间,并确保顺利获得认证。



