ISO27001信息安全管理认证
ISO27001信息安全管理认证是指在现代信息社会对信息安全管理必要性的认知上推出的一种流程。ISO27001实施信息安全管理体系,采用“PDCA循环管理模式”,确保信息不受损失、泄露、破坏、篡改等安全威胁。ISO27001帮助企业实现信息安全管理的规范化和持续改进,提升企业的信誉度以及行业竞争力。
 分享:
ISO27001信息安全管理认证介绍
ISO27001信息安全管理认证是近年来全球范围内广泛的信息安全认证体系。它由国际标准化组织(ISO)制定,结合了全球信息安全领域的优选实践经验,是对组织所拥有的信息管理和安全保护体系的认证。
ISO27001认证包括了一系列的细节要求,从信息资产评估、风险分析、安全措施实施、监测和报告管理等方面全面把握企业的信息管理安全体系,并且在系统实施的过程中,要求企业遵循“PDCA”(计划、实施、监测、改进)管理循环模型,始终关注组织的要求和上下文等,以满足企业持续不断的动态变化和更新的需求。
ISO27001认证的威力主要体现在以下几个方面:
1.普及企业安全防护策略,从无序到规范化,从现金到信息安全的防护。
2.提升企业可接受性,获得国际市场的认可,向客户证明企业信息资产受到合适的保护,从而增强企业市场竞争力。
3.保护企业的资产,不仅包括技术资产,更涵盖了财务、管理、文化、人力等多方面的安全策略,保证企业正常运营的信息系统的安全、完整性和可靠性。
4.规范公司业务流程,通过对公司整体管理模式和机制的标准化规范,从根本上避免因人为疏忽而造成不可预知的安全差错。
总之,随着互联网信息化程度的不断提升,安全监管将越来越严格,保护好企业的信息资产,将会成为一项长期的任务。ISO27001的信息安全管理认证,不仅能够提高企业的管理水平,更能够赋予企业强大的信息安全防范能力,从而门槛提高、风险降低、效益增加。
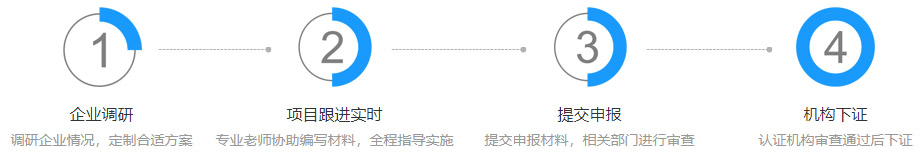
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso认证需要做吗?
答:ISO认证是一种国际公认的质量管理体系认证,可以提升企业的竞争力和产品质量。是否需要进行ISO认证取决于企业的实际情况和要求。如果企业希望进一步提高管理水平、增强客户信任和促进国际贸易,那么ISO认证就是一个不错的选择。但是,这并不意味着每个企业都需要进行ISO认证,因为认证存在一定的成本和改善要求。企业应该根据自身实际情况和需求,选择是否进行ISO认证。
-
问:什么企业适合iso认证?
答:适合ISO认证的企业是那些有一定规模,并关注质量管理的企业。ISO认证可以帮助企业提升产品质量,降低生产成本,增强客户信心并提升企业形象。不论企业规模大小,都可以通过ISO认证获得显著的优势,从而提高市场竞争力。具体来讲,一些高风险行业,如医疗、食品等,需要遵循一定的质量保障标准,此类企业特别适合ISO认证。同时,通过认证,企业也能够着重关注员工培训和发展,提升业务流程和团队协作,这些方面也可令企业受益。总的来说,几乎任何企业都可以从ISO认证中获得益处,不仅仅是关注质量管理的企业。
-
问:iso9001认证需要哪些材料?
答:ISO9001认证需要的材料包括:组织的质量手册、程序文件和记录,员工手册,质量方针和目标等文件;与组织相关的文件,如合同、规定、法规、客户要求和产品说明书;组织及其员工对质量管理体系的实施和运营的记录;员工培训记录,内部审核和管理评审记录等。除此之外,还需要准备许多相关的信息和数据,包括质量问题,客户投诉,产品缺陷,制定和执行纠正措施及预防措施等。这些文件和记录是ISO9001认证的重要依据,所以在准备申请认证前需要仔细审核和准备,以确保符合ISO9001的标准。



