ISO27001信息安全认证
ISO27001信息安全认证是全球范围内信息安全领域内的一项权威认证。它是基于英国标准机构(BSI)的一项标准,主要面向的是信息安全管理体系(ISMS)。这项认证涵盖了许多方面,如网络安全、数据保护、风险管理和合规性监察等。因此,得到此认证的企业都具有较高的安全性和可靠性。
 分享:
ISO27001信息安全认证介绍
ISO27001信息安全认证是基于国际信息安全标准(ISO)而设立的一项认证,用以说明一个组织的安全性级别。该认证是全球广泛使用的信息安全标准。得到该认证的公司可以展示自己完成了信息安全管理制度的建设和实施,具有高度的安全保障能力和信誉度。
ISO27001认证的主要目的是确保企业的信息安全管理体系能够符合一系列的标准和要求,从而减少信息安全的风险。通过对企业的信息安全管理体系进行审核和评估,ISO27001的认证机构可以确定企业的信息安全管理体系是否完善,并能够提供必要的保护措施以减少突发事件或者攻击的可能性。对于企业来说,获得ISO27001认证,可以显著增强品牌的竞争力和企业形象,同时证明企业的信息安全管理水平处于国际水平。此外,在与业务合作伙伴和客户交流时,获得ISO27001认证也能增加合作伙伴和客户的信任度。
ISO27001信息安全认证的流程分为以下几个步骤:
1. 审核准备:企业需要明确组织的信息管理结构,识别信息系统的特征,并建立安全政策,更好地保护企业数据和客户信息。
2. 内审:企业内部需要进行自我评估,建立内部审核程序,识别现有的信息体系管理漏洞和不足,并制定控制措施。
3. 外部审核:企业需要聘请认可的审核机构,对企业的信息安全管理体系进行审核、评估和认证。此阶段通常需要数天至数周不等的时间,根据公司的规模和复杂性而有所不同。
4. 获得认证:在通过审核后,企业将获得ISO27001信息安全管理认证,凭证证明其信息安全性得到了国际公认和认可。
总之,ISO27001认证的目的是为了帮助组织科学地针对企业信息安全管理进行评估,强制企业建立全面、系统的信息安全管理,以及完整的体系性的控制措施。在大量的企业数据泄漏事件和黑客攻击事件上升的现状下,ISO27001认证为企业为提高信息安全性能、保护企业自己、促进客户信任、增加竞争优势和增加品牌,提供了更好的保障。
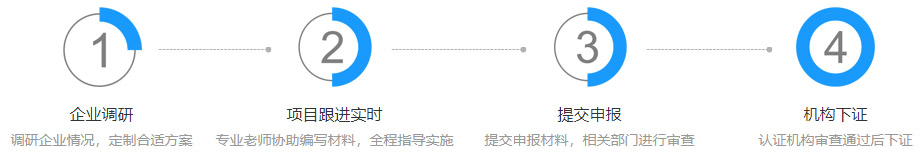
申请流程
互亿无线拥有一支经验丰富、高素质的认证团队,能够为客户提供专业的咨询和指导,确保客户顺利通过认证。我们的宗旨是为客户创造更大的价值,帮助客户提升竞争力和市场占有率。如果您需要进行ISO认证,我们将是您的最佳选择。
常见问题
-
问:iso900怎么认证?
答:ISO9001认证是一种国际标准,它建立在质量管理原则的基础上,为组织提供了一种可持续发展的方法。要获得ISO9001认证,组织需要通过一系列的步骤,如进行内部审核、编制通用规程、实施管理程序、辨别不符合项,并采取纠正措施等。然后由认证机构进行外部审核,以验证其符合标准要求。最终,若组织全部符合标准,就可以获得ISO9001认证证书。该证书将有助于组织获得市场竞争力并提高客户满意度。因此,获得ISO9001认证是一个长期的过程,需要组织全面参与和付出努力,但它也可以使组织得到可靠性和可信度的提高。
-
问:iso认证要哪些资料?
答:ISO认证需要提供的资料包括:公司组织结构、员工信息、公司财务状况、公司营运过程描述、管理政策、程序和制度文件等。具体包括企业法律、法规、行业标准等方面的文件,员工人数、地点、岗位等信息,还需要提供营业执照、税务登记等相关资质证明文件。此外,还需提供公司内部的政策和程序,如质量、环境、职业健康安全等管理制度、标准操作流程等内容。完成ISO认证需要投入大量的时间和精力,需要注意的是认证的流程和标准,以确保顺利通过认证。
-
问:iso9001质量管理体系认证是什么?
答:ISO9001是一种质量管理体系认证,是全球通用的标准,适用于各种规模的组织。该体系认证旨在帮助组织确立高度有效的管理体系,提高产品和服务的质量,增强客户满意度,并实现经济效益的提升。ISO9001认证包括从管理、设计、制造、服务等多个方面的要求,涵盖质量保证、员工培训、客户满意度、供应链管理等多个领域,帮助组织建立完善的管理体系,并通过不断改进来提高整个组织的绩效。获得ISO9001认证不仅可以提高组织的信誉度,而且还能促进国际贸易与合作,使企业更加具有竞争力。